
თუ ამ 5 რაღაცას აკეთებ, კიბერთაღლითები ადვილად გამოგიჭერენ
ფოტო: catalyst / Dribbble
სტატიის ავტორი: თათია ბეროშვილი.
სტატია მომზადდა საქართველოს ეროვნული ბანკისა და On.ge-ის სტატიების კონკურსის, "რა ვიცით ფიშინგის შესახებ" ფარგლებში.
დაფიქრებულხარ დღეში რამდენჯერ შედიხარ სოციალურ ქსელში, ამოწმებ ელექტრონულ ფოსტას, ან იღებ მობილურ ტელეფონს, რათა მიღებული შეტყობინება წაიკითხო? ეს ყველა თითქოს უწყინარი ქმედება რეალურად კიბერ-საფრთხის წინაშე გაყენებს, რომლის ერთ-ერთ ფართოდ გავრცელებულ სახეს "ფიშინგი" წარმოადგენს.
ფიშინგი გულისხმობს თაღლითურ ქმედებას, რომლის მთავარი მიზანია ისეთი სენსიტიური ინფორმაციის მოპოვება, როგორებიცაა მომხმარებლის სახელები, პაროლები, საბანკო ბარათის ნომრები და ა.შ. კიბერთაღლითები ამ მიზნის მისაღწევად, ხშირად თავს წარმოგიდგენენ როგორც ნაცნობ, ერთი შეხედვით სანდო კომპანიას და მოცემული გზით ცდილობენ მოიპოვონ შენგან სასურველი მონაცემები.
თუ დავუჯერებთ აშშ-ს გამოძიების ფედერალურ ბიუროს (ანუ ჩვენთვის ცნობილ FBI-ს), 2020 წელს სწორედ ფიშინგი იყო ყველაზე გავრცელებული კიბერდანაშაული. ფიშინგის ინციდენტების რიცხვი 2019 წლის 114 702 შემთხვევა იყო, რაც 2020 წელს გაორმაგდა და 241 324 შემთხვევამდე გაიზარდა.
წარმატებით დასრულებულმა ფიშინგმა ზიანი შესაძლოა არამხოლოდ შენ, არამედ შენს დამსაქმებელ ორგანიზაციასაც მიაყენოს. აღნიშნული დიდ საფრთხეს წარმოადგენს, რადგან კომპანიები ინახავენ ისეთ კონფიდენციალურ მონაცემებს, როგორიცაა ინფორმაცია არსებული კლიენტების შესახებ, ფინანსური მაჩვენებლები, სამეცნიერო პატენტები და სხვა.
შეიძლება იფიქრო, რომ ის კომპანია, სადაც მუშაობ ზედმეტად უმნიშვნელოა, რომ მასზე კიბერთავდასხმა განახორციელონ, თუმცა, როგორც აღმოჩნდა, თაღლითები ფირმების საკმაოდ ფართო არეალს სწვდებიან. 2020 წლის მონაცემებით, დარეგისტრირებული კომპანიების 75%-მა განაცხადა, რომ მათზე განხორციელდა ფიშინგის მცდელობა.
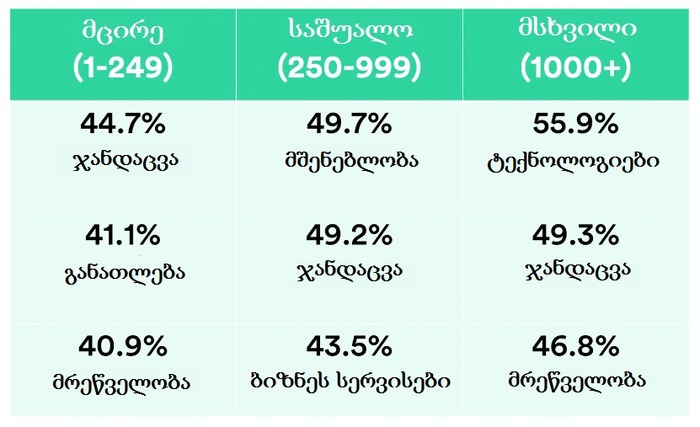
რამდენად დიდია საფრთხე, რომ შენ ფიშინგის თავდასხმასთან გამკლავება მოგიწევს, გარკვეულწილად იმ ინდუსტრიაზეც არის დამოკიდებული სადაც დასაქმებული ხარ. არსებული კვლევა, რომელიც ორგანიზაციებს თანამშრომელთა რაოდენობით აჯგუფებს (მცირე, საშუალო და მსხვილ საწარმოებად), "ფიშინგსაშიშად" შემდეგ სფეროებს გამოყოფს:
ფოტო: KnowBe4
ფაქტი, რაც ფიშინგს განსაკუთრებით საშიშს ხდის კომპანიებისთვის არის ის, რომ "საკმარისია 1 000 თანამშრომლიდან მხოლოდ 1 წამოეგოს სატყუარას". შესაბამისად, მნიშვნელოვანია გათვიცნობიერებული გქონდეს აღნიშნულ კიბერსაფრთხესთან დაკავშირებული რისკები.
ამ ყველაფრის წაკითხვის შემდეგ ალბათ გაინტერესებს, როგორ უნდა გაიგო შენი ქმედებით აყენებ თუ არა საკუთარ თავსა და ორგანიზაციას ფიშინგის საფრთხის ქვეშ? ამ კითხვაზე უნივერსალური პასუხი არ არსებობს, თუმცა თუ ამ 5 რაღაცას აკეთებ, კიბერთაღლითები ადვილად გამოგიჭერენ:
1. ელექტრონული ფოსტით მიღებულ ლინკებზე დაუფიქრებლად გადადიხარ
ფოტო: Vitaly Balyberdin / Dribbble
ფიშინგის ყველაზე გავრცელებულ სახეს სწორედ ელექტრონული ფოსტა წარმოადგენს. უფრო ზუსტად კი 2020 წლის მონაცემებით ფიშინგ თავდასხმების 96% ელექტრონული ფოსტის მეშვეობით განხორციელდა. ამიტომ არასდროს უნდა დააჭირო ფოსტაში მითითებულ ლინკს, თუ აბსოლუტურად დარწმუნებული არ ხარ მის ავთენტურობაში.
სინამდვილეში, საეჭვო ელექტრონული ფოსტის ამოცნობა საკმაოდ ადვილიც კია. მათ ახასიათებთ არაპერსონალური მომართვები, როგორიც არის "ძვირფასო მომხმარებელო" ან "ბატონო/ქალბატონო", ძახილის ნიშნები და ზოგჯერ განზრახ არასწორად აკრეფილი სიტყვებიც, რათა სპამის (Spam) ფილტრმა ვერ შეძლოს მათი ამოცნობა.
2. არ აკვირდები მითითებულ ლინკსა და ნამდვილ ლინკს შორის კავშირს
ის ლინკი რომელსაც ვხედავთ, როგორც წესი უსაფრთხოდ გამოიყურება. თუმცა ეს კიბერკრიმინალების ერთ-ერთ სატყუარას წარმოადგენს. ისინი ხშირად იყენებენ ლინკების შემოკლების საშუალებებს (მაგალითად bitly-ს), რათა ყალბი საიტი ლეგიტიმურად წარმოადგინონ. შესაბამისად, რეკომენდებულია, სანამ დააჭერ მითითებულ მისამართს, ჯერ მაუსი (კურსორი) მიიტანო მასთან და შეამოწმო არის თუ არა "ის, რაც არის მითითებული ელექტრონულ ფოსტაში" და "ის, რაც ჩანს მაუსის მიახლოებით" იგივე.
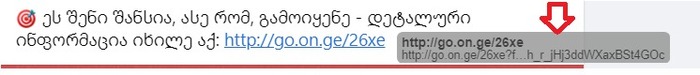
უსაფრთხო მაგალითად შეგვიძლია სურათზე გამოსახული On.ge-ის ლინკის ეს ერთ-ერთი შემოკლებული ვარიანტი განვიხილოთ, რადგან როგორც ხედავ "მითითებული" და "მიმაგრებული" ლინკები იდენტურად გამოიყურება. სწორედ ამას უნდა აკვირდებოდე.
3. ყურადღებას არ აქცევ, უსაფრთხოა თუ არა ვებგვერდი, რომელსაც სტუმრობ
დაცული ვებგვერდების გარჩევაც არ წარმოადგენს დიდ სირთულეს, მათ მისამართს თითქმის ყოველთვის აქვს https:// წინ წამძღვარებული, ან უბრალოდ შეგიძლია პატარა "ბოქლომი" ეძებო ვებგვერდზე შესვლისას, რაც ასევე გულისხმობს, რომ შენ დაცული ხარ კიბერთაღლითებისგან. (ისევ On.ge მოვიშველიოთ მაგალითად. როგორც სურათზე ხედავ მოცემულ ვებგვერდზე ბოქლომიც ადგილზეა და https://-ც).
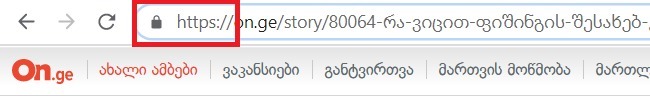
ამას განსაკუთრებით დიდი ყურადღება უნდა მიაქციო, როცა სენსიტიური ინფორმაციის შევსება გიწევს ვებგვერდზე. ასეთ დროს რეკომენდებული არ არის საჯარო, დაუცველი ინტერნეტ კავშირის (Wi-Fi-ს) გამოყენებაც. ამიტომ პირადი მონაცემების შეყვანისას, უმჯობესია, საკუთარი მობილური ინტერნეტით ისარგებლო.
4. ადვილად რეაგირებ ისეთ სიტყვებზე როგორებიცაა "სასწრაფოდ", "მნიშვნელოვანი", ან "ყურადღებით!"
ფოტო: good wizard school boy / Dribbble
ჩამოთვლილი სიტყვებიც კიბერთაღლითების დამხმარეებად გვევლინებიან. ასეთი ტერმინებით თაღლითები ცდილობენ აღძრან შეგრძნება, თითქოს აუცილებლად უნდა გადახვიდე ლინკზე, ან შეავსო პირადი მონაცემები, თორემ რაიმე ცუდი მოხდება შენს თავს.
ელექტრონული ფოსტით კიბერთავდასხმების მცდელობისას ხშირად წარმოდგენილი სიტყვების სტატისტიკა (Symantec-ის 2019 წლის ანგარიშის მიხედვით), სწორედ შემდეგ 5 ყველაზე ხშირად გამოყენებულ ტერმინს აერთიანებს:
- "სასწრაფოდ" (Urgent);
- "მოთხოვნა" (Request);
- "მნიშვნელოვანი" (Important);
- "გადახდა" (Payment);
- "ყურადღებით" (Attention).
ახლა რადგან უკვე გაეცანი ამ სტატისტიკას, აღნიშნული ტერმინები შეგიძლია პირიქით, თავდაცვისთვის გამოიყენო და უფრო ფრთხილად იყო, როდესაც მიღებულ შეტყობინებაში ამ სიტყვებს გადააწყდები.
5. შეტყობინებაში ცნობილი კომპანიების სახელების წაკითხვისას სიფრთხილეს ივიწყებ
ფოტო: Mohamed Chahin / Dribbble
დიახ, როგორც უკვე აღვნიშნეთ, სხვადასხვა ცნობილი და სანდო კომპანიების სახელების გამოყენებაც გავრცელებული პრაქტიკაა კიბერთავდასხმების სამყაროში. როგორც აღმოჩნდა, ყველაზე დიდი პოპულარობით მაიკროსოფტი (Microsoft) სარგებლობს, რადგან თაღლითების 40%-ზე მეტი სწორედ ამ კომპანიად ასაღებს თავს. შემდეგ ადგილს DHL (18%) იკავებს. ამ მონაცემებში წარმოდგენილია ისეთი ბრენდები როგორიცაა LinkedIn, Amazon, Google და სხვა. შესაბამისად, მაშინაც კი სიფრთხილე გმართებს, როდესაც ასეთი დიდი კორპორაციებისგან იღებ შეტყობინებას.
მიუხედავად ამ ყველაფრისა, თუ მოცემულ სტატიაში წარმოდგენილ ინფორმაციას გაითვალისწინებ, ამიერიდან კიბერთაღლითებს ფიშინგის მახეში შენი გაბმა ნამდვილად გაუჭირდებათ!
-
რუსეთმა Claude შპიონაჟის, დრონებით თავდასხმისა და დეზინფორმაციული მიზნებით გამოიყენა რუსეთმა Claude შპიონაჟის, დრონებით თავდასხმისა და დეზინფორმაციული მიზნებით გამოიყენა
 გადახედვა
-
რუისში, ქარის ელექტროსადგურის მშენებლობისას ორი სამარხი აღმოაჩინეს, აქედან ერთი მოზარდის ნეშტია რუისში, ქარის ელექტროსადგურის მშენებლობისას ორი სამარხი აღმოაჩინეს, აქედან ერთი მოზარდის ნეშტია
 გადახედვა
-
მკვლევრებმა ყველაზე ახალგაზრდა ეგზოპლანეტა აღმოაჩინეს — გაიცანით "ელიასი" მკვლევრებმა ყველაზე ახალგაზრდა ეგზოპლანეტა აღმოაჩინეს — გაიცანით "ელიასი"
 გადახედვა
-
მთვარეზე ახალ გიგანტურ კრატერს მიაკვლიეს — რატომაა მსგავსი აღმოჩენა "საუკუნეში ერთი" მთვარეზე ახალ გიგანტურ კრატერს მიაკვლიეს — რატომაა მსგავსი აღმოჩენა "საუკუნეში ერთი"
 გადახედვა
-
თბილისის ბაგა-ბაღების კვებით უზრუნველყოფისთვის ბოლო რამდენიმე ტენდერი ჩავარდა თბილისის ბაგა-ბაღების კვებით უზრუნველყოფისთვის ბოლო რამდენიმე ტენდერი ჩავარდა
 გადახედვა
-
მომავლის პროგნოზი Google-ისგან? — ახალი რუკა ადამიანის გენომის ცვლილების 9 მილიარდ ვარიანტს შეიცავს მომავლის პროგნოზი Google-ისგან? — ახალი რუკა ადამიანის გენომის ცვლილების 9 მილიარდ ვარიანტს შეიცავს
 გადახედვა
-
რა ქონებას ფლობს განათლების მინისტრი გივი მიქანაძე? რა ქონებას ფლობს განათლების მინისტრი გივი მიქანაძე?
 გადახედვა
-
ემანუელ მაკრონმა რუსული ჰიბრიდული თავდასხმების წინააღმდეგ თავდაცვის ბრძანება გასცა ემანუელ მაკრონმა რუსული ჰიბრიდული თავდასხმების წინააღმდეგ თავდაცვის ბრძანება გასცა
 გადახედვა
-
სკოლის დანგრევის გადაწყვეტილება სასწავლო წლის დაწყებიდან ორ დღეში — რეპორტაჟი 21-ე სკოლიდან სკოლის დანგრევის გადაწყვეტილება სასწავლო წლის დაწყებიდან ორ დღეში — რეპორტაჟი 21-ე სკოლიდან
 გადახედვა
-
EU ოკუპირებულ ცხინვალში ე.წ. საპრეზიდენტო არჩევნების ჩატარებას გმობს EU ოკუპირებულ ცხინვალში ე.წ. საპრეზიდენტო არჩევნების ჩატარებას გმობს
 გადახედვა
-
სუს-ის უფროსის მესამე მოადგილედ დავით არჩვაძე დაინიშნა სუს-ის უფროსის მესამე მოადგილედ დავით არჩვაძე დაინიშნა
 გადახედვა
-
23 სექტემბერს საქართველოს ბანკის გზავნილების გათამაშების სუპერპრიზის გამარჯვებული გამოვლინდება 23 სექტემბერს საქართველოს ბანკის გზავნილების გათამაშების სუპერპრიზის გამარჯვებული გამოვლინდება
-
ათასობით კილომეტრი რუკის გარეშე — როგორ პოულობენ გადამფრენი ფრინველები გზას ათასობით კილომეტრი რუკის გარეშე — როგორ პოულობენ გადამფრენი ფრინველები გზას
 გადახედვა
-
გაეროს მისია ირანზე დარტყმებისას აშშ-ის მხრიდან შესაძლო სამხედრო დანაშაულებზე მიუთითებს გაეროს მისია ირანზე დარტყმებისას აშშ-ის მხრიდან შესაძლო სამხედრო დანაშაულებზე მიუთითებს
 გადახედვა
-
ექიმ გიორგი ჩახუნაშვილს საპროცესო შეთანხმება გაუფორმეს — ის სხდომათა დარბაზიდან გაათავისუფლეს ექიმ გიორგი ჩახუნაშვილს საპროცესო შეთანხმება გაუფორმეს — ის სხდომათა დარბაზიდან გაათავისუფლეს
 გადახედვა
-
თეგეტა გრინ პლანეტმა ზუგდიდში საავტომობილო ნარჩენების შეგროვების აქცია გამართა თეგეტა გრინ პლანეტმა ზუგდიდში საავტომობილო ნარჩენების შეგროვების აქცია გამართა
-
ე.წ. ჩორჩანას საქმეზე, საქალაქო სასამართლოში, ყოფილი პრემიერმინისტრი მამუკა ბახტაძე იკითხება ე.წ. ჩორჩანას საქმეზე, საქალაქო სასამართლოში, ყოფილი პრემიერმინისტრი მამუკა ბახტაძე იკითხება
 გადახედვა
-
იაპონიაში 100 ან მეტი წლის ადამიანთა რიცხვმა 100 000-ს გადააჭარბა — რა არის მათი საიდუმლო? იაპონიაში 100 ან მეტი წლის ადამიანთა რიცხვმა 100 000-ს გადააჭარბა — რა არის მათი საიდუმლო?
 გადახედვა
-
გეკა გელაძეს სახელმწიფო დაცვა დაენიშნა გეკა გელაძეს სახელმწიფო დაცვა დაენიშნა
 გადახედვა
-
სამინისტრო: საგარეო უწყება გმობს ოკუპირებულ ცხინვალის რეგიონში ჩატარებულ ე.წ. საპრეზიდენტო არჩევნებს სამინისტრო: საგარეო უწყება გმობს ოკუპირებულ ცხინვალის რეგიონში ჩატარებულ ე.წ. საპრეზიდენტო არჩევნებს
 გადახედვა
-
გარემოს ეროვნული სააგენტო მოსახლეობას 19-20 სექტემბერს მოსალოდნელი ამინდის შესახებ აფრთხილებს გარემოს ეროვნული სააგენტო მოსახლეობას 19-20 სექტემბერს მოსალოდნელი ამინდის შესახებ აფრთხილებს
 გადახედვა


კომენტარები